
数字证书格式
- 1. 数字证书格式
- 2. You can keep certificate.pem and key.pem to use again later,# You can keep certificate.pem and key.pem to use again later,# You can keep certificate.pem and key.pem to use again later,
- 3. or you can delete them after signing.# or you can delete them after signing.# or you can delete them after signing.
数字证书格式
Iphone开发者 Iphone证书 Ios技术文章收录
数字证书格式
(2012-10-15 10:43:06)[
转载_▼_]()
|标签: ### passkit
### passbook
### 证书格式
### ios6
### xcode4.5
|分类: 网络编程|
|—————————————————————————————————————————————————————————————————————————————————————————————————————————————————————-|—————————————————————————-|
最近因为在搞passkitpasskitpasskit,在macmacmac中获取和安装证书,制作签名,其实在passkitpasskitpasskit中签名是一个独立的PKCS#7PKCS#7PKCS#7签名清单。下面是关于数字证书的一些知识,整理如下,备记!
一、常见的数字证书格式
cercercer后缀的证书文件有两种编码–>DER–>DER–>DER二进制编码或者BASE64BASE64BASE64编码(((也就是.pem).pem).pem) 。
p7bp7bp7b一般是证书链,里面包括111到多个证书。
pfxpfxpfx是指以pkcs#12pkcs#12pkcs#12格式存储的证书和相应私钥。
在SecuritySecuritySecurity编程中,有几种典型的密码交换信息文件格式:
:
:
DER-encoded certificate: .cer, .crt
DER-encoded certificate: .cer, .crt
DER-encoded certificate: .cer, .crt
PEM-encoded message: .pem
PEM-encoded message: .pem
PEM-encoded message: .pem
PKCS#12 Personal Information Exchange: .pfx, .p12
PKCS#12 Personal Information Exchange: .pfx, .p12
PKCS#12 Personal Information Exchange: .pfx, .p12
PKCS#10 Certification Request: .p10
PKCS#10 Certification Request: .p10
PKCS#10 Certification Request: .p10
PKCS#7 cert request response: .p7r
PKCS#7 cert request response: .p7r
PKCS#7 cert request response: .p7r
PKCS#7 binary message: .p7b
PKCS#7 binary message: .p7b
PKCS#7 binary message: .p7b
.cer/.crt.cer/.crt.cer/.crt是用于存放证书,它是222进制形式存放的,不含私钥。
.pem.pem.pem跟crt/cercrt/cercrt/cer的区别是它以AsciiAsciiAscii来表示。
pfx/p12pfx/p12pfx/p12用于存放个人证书///私钥,他通常包含保护密码,222进制方式
p10p10p10是证书请求
p7rp7rp7r是CACACA对证书请求的回复,只用于导入
p7bp7bp7b以树状展示证书链(certificate chain)(certificate chain)(certificate chain),同时也支持单个证书,不含私钥。
二、下面重点介绍:从p12/pfxp12/pfxp12/pfx文件中提取密钥对及其长度:
:
:
111,首先,读取pfx/p12pfx/p12pfx/p12文件(需要提供保护密码)
222,通过别名(Alias,(Alias,(Alias,注意,所有证书中的信息项都是通过AliasAliasAlias来提取的)))提取你想要分析的证书链
333,再将其转换为一个以X509X509X509证书结构体
444,提取里面的项,如果那你的证书项放在第一位(单一证书),直接读取 x509Certs[0]x509Certs[0]x509Certs[0](见下面的代码)这个X509CertificateX509CertificateX509Certificate对象
555,X509CertificateX509CertificateX509Certificate对象有很多方法,tain198127tain198127tain198127网友希望读取RSARSARSA密钥(公私钥)及其长度(见 http://www.matrix.org.cn/thread.shtml?topicId=43786&forumId=55&#replyhttp://www.matrix.org.cn/thread.shtml?topicId=43786&forumId=55&#replyhttp://www.matrix.org.cn/thread.shtml?topicId=43786&forumId=55&#reply),那真是太EasyEasyEasy了,
X509Certificate keyPairCert = x509Certs[0];
X509Certificate keyPairCert = x509Certs[0];
X509Certificate keyPairCert = x509Certs[0];
int iKeySize = X509CertUtil.getCertificateKeyLength(keyPairCert);
int iKeySize = X509CertUtil.getCertificateKeyLength(keyPairCert);
int iKeySize = X509CertUtil.getCertificateKeyLength(keyPairCert);
System.out.println(“System.out.println(“System.out.println(“证书密钥算法=”+keyPairCert.getPublicKey().getAlgorithm());
=”+keyPairCert.getPublicKey().getAlgorithm());
=”+keyPairCert.getPublicKey().getAlgorithm());
System.out.println(“System.out.println(“System.out.println(“证书密钥长度=”+iKeySize);
=”+iKeySize);
=”+iKeySize);
提取了他所需要的信息。
X.509X.509X.509****定义了两种证书:公钥证书和属性证书
PKCS#7PKCS#7PKCS#7和PKCS#12PKCS#12PKCS#12使用的都是公钥证书
PKCSPKCSPKCS#777的SignedDataSignedDataSignedData的一种退化形式可以分发公钥证书和CRL
CRL
CRL
一个SignedDataSignedDataSignedData可以包含多张公钥证书
PKCSPKCSPKCS#121212可以包含公钥证书及其私钥,也可包含整个证书链
三、苹果系统中passkitpasskitpasskit的证书
111、制作ManifestManifestManifest
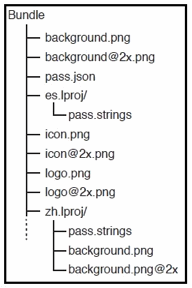
manifest manifest manifest是一个JSONJSONJSON字典,命名为manifest.jsonmanifest.jsonmanifest.json。keykeykey是passpasspass包中的文件路径。每个keykeykey的值是那个文件内容的SHA-1SHA-1SHA-1哈希。例如,图2-12-12-1显示了一个passpasspass包的目录结构,而列表2-12-12-1显示了相应的manifestmanifestmanifest:
图2-12-12-1 一个passpasspass的目录结构
列表2-1 manifest2-1 manifest2-1 manifest文件
}
关于SHA-1SHA-1SHA-1哈希校验码的字符串的获取方法是:
启动终端并输入以下命令:
cd ~/Desktop/FreeHugCoupon //cd ~/Desktop/FreeHugCoupon //cd ~/Desktop/FreeHugCoupon //进入文件当前目录
//////然后输入如下终端命令
openssl sha1 pass.jsonopenssl sha1 pass.jsonopenssl sha1 pass.json
//////如果正常则将显示
SHA1(pass.json)= c24766ef5aa92197eace640fcc4fb584a505a733SHA1(pass.json)= c24766ef5aa92197eace640fcc4fb584a505a733SHA1(pass.json)= c24766ef5aa92197eace640fcc4fb584a505a733
选择字母数字校验值,并在您的manifest.jsonmanifest.jsonmanifest.json文件替换“,”带校验码的字符串。保存该文件,你就大功告成了!
222、制作签名。(主要是对manifest.jsonmanifest.jsonmanifest.json文件进行签名)
签名是一个独立的PKCS#7PKCS#7PKCS#7签名清单。创建签名是建立在由你提供的passpasspass之上。这也提供了一个保护,即拒绝一个攻击者发布一个passpasspass,这个passpasspass看起来是来自你这里,由于攻击者没有使用你的passpasspass进行签名,所以可以为你提供一个保护的机制。
a)a)a)获取和安装证书:::主要是两个
一是从“iDPiDPiDP”开发者帐号的证书上,通过钥匙串访问工具,提取“My PassKit Cert.p12My PassKit Cert.p12My PassKit Cert.p12”(名字可任取,但证书格式为.p12.p12.p12)。
二是从“苹果全球开发者关系证书颁发机构”提取“WWDR.pemWWDR.pemWWDR.pem”(名字可任取,但证书格式为.pem.pem.pem)。
提取“My PassKit Cert.p12My PassKit Cert.p12My PassKit Cert.p12”具体方法:
首先你得从苹果网站上申请“iDPiDPiDP”开发者帐号的证书($99/($99/($99/年)))。
其次将它下载并导入到您的钥匙串访问工具中。
上面这两步是必须的前提条件,因为没有它,你不可能进行下面的操作!
现在你要导出这个证书和密钥的PEMPEMPEM格式。方法是:
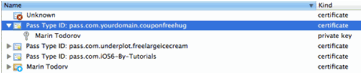
打开钥匙串访问,从左侧菜单中选择“证书”,(在“类别”下),点“通行证类型IDIDID:pass.com.yourdomain.couponfreehugpass.com.yourdomain.couponfreehugpass.com.yourdomain.couponfreehug”的证书。请确认您选择的项目“公有密钥”本身,而不是“私有密钥”。如下图
[
[
[
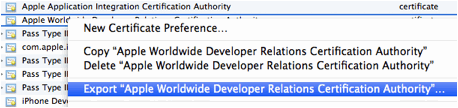
接下来用鼠标右键单击该证书和从弹出菜单出口的“““通行证类型IDIDID:pass.com.yourdomain.couponfreehug”pass.com.yourdomain.couponfreehug”pass.com.yourdomain.couponfreehug”
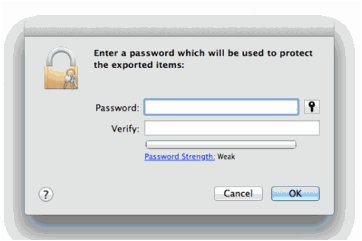
选择………保存导出的文件为您的工作通过文件夹内的“““Certificates.p12”Certificates.p12”Certificates.p12”。您将会看到一个对话框,选择一个密码:
[
为了使这一过程更容易一点,只要按一下“““确定””” — ,将导出的证书没有密码保护。
注意:此时系统可能会提示你输入密码的登录钥匙串。如果你是,那么只需提供您的用户密码应该足够了。
Certificates.p12
Certificates.p12
Certificates.p12文件包含的合格证和你的私人密钥。 OpenSSLOpenSSLOpenSSL的需要在不同的文件中,所以现在你要提取他们.p12.p12.p12文件。
输入以下命令:
openssl pkcs12 -in Certificates.p12 -clcerts -nokeys -out passcertificate.pem -passinpass:openssl pkcs12 -in Certificates.p12 -clcerts -nokeys -out passcertificate.pem -passinpass:openssl pkcs12 -in Certificates.p12 -clcerts -nokeys -out passcertificate.pem -passinpass:
这将导出PEMPEMPEM格式的合格证书,并将其保存在同一个文件夹中为“““passcertificate.pem”passcertificate.pem”passcertificate.pem”。(如果操作成功,OpenSSLOpenSSLOpenSSL将会输出来的消息“MAC“MAC“MAC验证OK”OK”OK”) 。
接下来,导出密钥作为一个单独的文件,用这个命令:
openssl pkcs12 -in Certificates.p12 -nocerts -out passkey.pem -passin pass: -passoutpass:12345openssl pkcs12 -in Certificates.p12 -nocerts -out passkey.pem -passin pass: -passoutpass:12345openssl pkcs12 -in Certificates.p12 -nocerts -out passkey.pem -passin pass: -passoutpass:12345
请注意,这时候,你需要提供密码才能导出密钥的文件。在这种情况下,只需要使用“12345”“12345”“12345” — 很明显,在生产环境中使用一个强大的的密码(doh!doh!doh!) — 这是明智的。
提取“WWDR.pemWWDR.pemWWDR.pem”方法
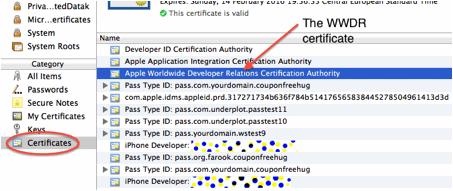
要登录你的密码包,你还需要一个证书WWDRWWDRWWDR中级证书,这苹果授权发行人自己的证书。它可能已经安装在您的钥匙串中。打开钥匙串访问“““选择”””证书“““Certificates”Certificates”Certificates”,“苹果全球开发者关系证书颁发机构”(是的,这的确是一个很长的名字)。如图:
注:如果你还没有导入这个证书,可以打开您的浏览器,输入此网页:http://www.apple.com/certificateauthority/http://www.apple.com/certificateauthority/http://www.apple.com/certificateauthority/。在这里,你可以自由下载苹果的一些重要的证书。但我们只要找到WWDRWWDRWWDR证书,然后下载它,在钥匙串中将下载.cer.cer.cer文件将其导入。
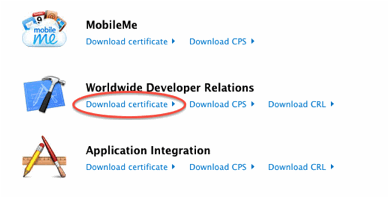
下面是导出WWDR.pemWWDR.pemWWDR.pem证书。
在钥匙串访问右键单击“““证书上的名称,在弹出的菜单中选择ExportExportExport选项:
[
在“““另存为…”…”…”对话找到的文件格式“““下拉框,然后选择增强保密邮件(PEMPEMPEM)选项:
[%!(EXTRA markdown.ResourceType=, string=, string=)
在文本字段在上面的对话,给该文件命名为“““WWDR.pem”WWDR.pem”WWDR.pem”,选择你的工作目标目录,并点击“““保存”””按钮,完成出导出。
你准备创建签名。输入以下命令:
openssl smime -binary -sign -certfile WWDR.pem -signer passcertificate.pem -inkeypasskey.pem -in manifest.json -out signature -outform DER -passin pass:12345openssl smime -binary -sign -certfile WWDR.pem -signer passcertificate.pem -inkeypasskey.pem -in manifest.json -out signature -outform DER -passin pass:12345openssl smime -binary -sign -certfile WWDR.pem -signer passcertificate.pem -inkeypasskey.pem -in manifest.json -out signature -outform DER -passin pass:12345
以上是再次通过命令行工具,这是很容易理解的所有参数。签名者是你的合格证的参数文件名; INKEY; INKEY; INKEY签署manifest.jsonmanifest.jsonmanifest.json使用的密钥文件,在输入文件名的是输出文件的名称; outform; outform; outform是创建一个输出格式(需要“DER”“DER”“DER”分离的签名),最后,passinpassinpassin的密钥文件的密码。
现在你的签名几乎是完整的。
生成压缩��
剩下的最后一步是将各种文件压缩成.pkpass.pkpass.pkpass文件。在终端输入下面的命令:
zipzipzip -r freehugcoupon.pkpass manifest.json pass.json signature logo.png logo**@2x.png icon.png icon@**2x.png strip.png **strip@2x.png-r freehugcoupon.pkpass manifest.json pass.json signature logo.png logo@2x.png icon.png icon@**2x.png strip.png **strip@2x.png-r freehugcoupon.pkpass manifest.json pass.json signature logo.png logo@2x.png icon.png icon@**2x.png strip.png **strip@**2x.png
通过使用shellshellshell命令,你创建了一个ZIPZIPZIP的格式文件,文件名称为freehugcoupon.pkpassfreehugcoupon.pkpassfreehugcoupon.pkpass,此存档文件将包含列表中的所有文件。
下面列表是通过终端命令来创建签名
openssl pkcs12 -in “My PassKit Cert.p12” -clcerts -nokeys -out certificate.pemopenssl pkcs12 -in “My PassKit Cert.p12” -clcerts -nokeys -out certificate.pemopenssl pkcs12 -in “My PassKit Cert.p12” -clcerts -nokeys -out certificate.pem
openssl pkcs12 -in “My PassKit Cert.p12” -nocerts -out key.pemopenssl pkcs12 -in “My PassKit Cert.p12” -nocerts -out key.pemopenssl pkcs12 -in “My PassKit Cert.p12” -nocerts -out key.pem
You can keep certificate.pem and key.pem to use again later,# You can keep certificate.pem and key.pem to use again later,# You can keep certificate.pem and key.pem to use again later,
or you can delete them after signing.# or you can delete them after signing.# or you can delete them after signing.
openssl smime -binary -sign \openssl smime -binary -sign \openssl smime -binary -sign \
-signer certificate.pem -inkey key.pem -signer certificate.pem -inkey key.pem -signer certificate.pem -inkey key.pem \
-in manifest.json -out signature -in manifest.json -out signature -in manifest.json -out signature \
-outform DER-outform DER-outform DER
简介
JavaJavaJava自带的keytoolkeytoolkeytool工具是个密钥和证书管理工具。它使用户能够管理自己的公钥///私钥对及相关证书,用于(通过数字签名)自我认证(用户向别的用户///服务认证自己)或数据完整性以及认证服务。它还允许用户储存他们的通信对等者的公钥(以证书形式)。keytoolkeytoolkeytool 将密钥和证书储存在一个所谓的密钥仓库(keystorekeystorekeystore)中。缺省的密钥仓库实现将密钥仓库实现为一个文件。它用口令来保护私钥。
Java KeyStoreJava KeyStoreJava KeyStore****的类型
JKSJKSJKS和JCEKSJCEKSJCEKS是JavaJavaJava密钥库(KeyStore)(KeyStore)(KeyStore)的两种比较常见类型(((我所知道的共有555种,JKS, JCEKS, PKCS12, BKSJKS, JCEKS, PKCS12, BKSJKS, JCEKS, PKCS12, BKS,UBER)UBER)UBER)。
JKSJKSJKS的ProviderProviderProvider是SUNSUNSUN,在每个版本的JDKJDKJDK中都有,JCEKSJCEKSJCEKS的ProviderProviderProvider是SUNJCESUNJCESUNJCE,1.41.41.4后我们都能够直接使用它。
JCEKSJCEKSJCEKS在安全级别上要比JKSJKSJKS强,使用的ProviderProviderProvider是JCEKS(JCEKS(JCEKS(推荐))),尤其在保护KeyStoreKeyStoreKeyStore中的私钥上(使用TripleDesTripleDesTripleDes)。
PKCS#12PKCS#12PKCS#12是公钥加密标准,它规定了可包含所有私钥、公钥和证书。其以二进制格式存储,也称为 PFXPFXPFX 文件,在
windowswindowswindows中可以直接导入到密钥区,注意,PKCS#12PKCS#12PKCS#12的密钥库保护密码同时也用于保护KeyKeyKey。
BKSBKSBKS 来自BouncyCastle ProviderBouncyCastle ProviderBouncyCastle Provider,它使用的也是TripleDESTripleDESTripleDES来保护密钥库中的KeyKeyKey,它能够防止证书库被不小心修改(KeystoreKeystoreKeystore的keyentrykeyentrykeyentry改掉111个 bitbitbit都会产生错误),BKSBKSBKS能够跟JKSJKSJKS互操作,读者可以用KeytoolKeytoolKeytool去TryTryTryTryTryTry。UBERUBERUBER比较特别,当密码是通过命令行提供的时候,它只能跟keytoolkeytoolkeytool交互。整个keystorekeystorekeystore是通过PBE/SHA1/TwofishPBE/SHA1/TwofishPBE/SHA1/Twofish加密,因此keystorekeystorekeystore能够防止被误改、察看以及校验。以前,Sun JDK(Sun JDK(Sun JDK(提供者为SUN)SUN)SUN)允许你在不提供密码的情况下直接加载一个KeystoreKeystoreKeystore,类似cacertscacertscacerts,UBERUBERUBER不允许这种情况。
证书导入
Der/CerDer/CerDer/Cer证书导入:
要从某个文件中导入某个证书,使用keytoolkeytoolkeytool工具的-import-import-import命令:
keytool -import -file mycert.der -keystore mykeystore.jks
keytool -import -file mycert.der -keystore mykeystore.jks
keytool -import -file mycert.der -keystore mykeystore.jks
如果在 -keystore-keystore-keystore 选项中指定了一个并不存在的密钥仓库,则该密钥仓库将被创建。如果不指定 -keystore-keystore-keystore 选项,则缺省密钥仓库将是宿主目录中名为 .keystore.keystore.keystore 的文件。如果该文件并不存在,则它将被创建。创建密钥仓库时会要求输入访问口令,以后需要使用此口令来访问。可使用-list-list-list命令来查看密钥仓库里的内容:
keytool -list -rfc -keystore mykeystore.jks
keytool -list -rfc -keystore mykeystore.jks
keytool -list -rfc -keystore mykeystore.jks
P12P12P12****格式证书导入:
keytoolkeytoolkeytool无法直接导入PKCS12PKCS12PKCS12文件。
第一种方法是使用IEIEIE将pfxpfxpfx证书导入,再导出为certcertcert格式文件。使用上面介绍的方法将其导入到密钥仓库中。这样的话仓库里面只包含了证书信息,没有私钥内容。
第二种方法是将pfxpfxpfx文件导入到IEIEIE浏览器中,再导出为pfxpfxpfx文件。
新生成的pfxpfxpfx不能被导入到keystorekeystorekeystore中,报错:keytoolkeytoolkeytool错误: java.lang.Exception:java.lang.Exception:java.lang.Exception: 所输入的不是一个
X.509X.509X.509 认证。新生成的pfxpfxpfx文件可以被当作keystorekeystorekeystore使用。但会报个错误as unknown attr1.3.6.1.4.1.311.17.1,
as unknown attr1.3.6.1.4.1.311.17.1,
as unknown attr1.3.6.1.4.1.311.17.1,
查了下资料,,,说IEIEIE导出的就会这样,,,使用NetscapeNetscapeNetscape就不会有这个错误.
.
.
第三种方法是将pfxpfxpfx文件当作一个keystorekeystorekeystore使用。但是通过微软的证书管理控制台生成的pfxpfxpfx文件不能直接使用。
keytoolkeytoolkeytool不认此格式,报keytoolkeytoolkeytool错误: java.io.IOException: failed to decrypt safe contents entryjava.io.IOException: failed to decrypt safe contents entryjava.io.IOException: failed to decrypt safe contents entry。
需要通过OpenSSLOpenSSLOpenSSL转换一下:
111)openssl pkcs12 -in mycerts.pfx -out mycerts.pem
openssl pkcs12 -in mycerts.pfx -out mycerts.pem
openssl pkcs12 -in mycerts.pfx -out mycerts.pem
222)openssl pkcs12 -export -in mycerts.pem -out mykeystore.p12
openssl pkcs12 -export -in mycerts.pem -out mykeystore.p12
openssl pkcs12 -export -in mycerts.pem -out mykeystore.p12
通过keytoolkeytoolkeytool的-list-list-list命令可检查下密钥仓库中的内容:
keytool -rfc -list -keystore mykeystore.p12 -storetype pkcs12
keytool -rfc -list -keystore mykeystore.p12 -storetype pkcs12
keytool -rfc -list -keystore mykeystore.p12 -storetype pkcs12
这里需要指明仓库类型为pkcs12pkcs12pkcs12,因为缺省的类型为jksjksjks。这样此密钥仓库就即包含证书信息也包含私钥信息。
P7BP7BP7B格式证书导入:
keytoolkeytoolkeytool无法直接导入p7bp7bp7b文件。
需要将证书链RootServer.p7bRootServer.p7bRootServer.p7b(包含根证书)导出为根rootca.cerrootca.cerrootca.cer和子rootcaserver.cerrootcaserver.cerrootcaserver.cer 。
将这两个证书导入到可信任的密钥仓库中。
keytool -import -alias rootca -trustcacerts -file rootca.cer -keystore testkeytrust.jks
keytool -import -alias rootca -trustcacerts -file rootca.cer -keystore testkeytrust.jks
keytool -import -alias rootca -trustcacerts -file rootca.cer -keystore testkeytrust.jks
遇到是否信任该证书提示时,输入y
y
y
keytool -import -alias rootcaserver -trustcacerts -file rootcaserver.cer -keystore testkeytrust.jks
keytool -import -alias rootcaserver -trustcacerts -file rootcaserver.cer -keystore testkeytrust.jks
keytool -import -alias rootcaserver -trustcacerts -file rootcaserver.cer -keystore testkeytrust.jks
总结:::
1)P121)P121)P12格式的证书是不能使用keytoolkeytoolkeytool工具导入到keystorekeystorekeystore中的
2)The Sun’s PKCS12 Keystore2)The Sun’s PKCS12 Keystore2)The Sun’s PKCS12 Keystore对从IEIEIE和其他的windowswindowswindows程序生成的pfxpfxpfx格式的证书支持不太好.
.
.
3)P7B3)P7B3)P7B证书链不能直接导入到keystorekeystorekeystore,需要将里面的证书导出成cercercer格式,再分别导入到keystorekeystorekeystore。
**************************************
数字证书文件格式(cercercer和pfxpfxpfx)的区别
作为文件形式存在的证书一般有这几种格式:
1.1.1.带有私钥的证书
由Public Key Cryptography Standards #12Public Key Cryptography Standards #12Public Key Cryptography Standards #12,PKCS#12PKCS#12PKCS#12标准定义,包含了公钥和私钥的二进制格式的证书形式,以
pfxpfxpfx作为证书文件后缀名。
2.2.2.二进制编码的证书
证书中没有私钥,DERDERDER 编码二进制格式的证书文件,以cercercer作为证书文件后缀名。
3.Base643.Base643.Base64编码的证书
证书中没有私钥,BASE64BASE64BASE64 编码格式的证书文件,也是以cercercer作为证书文件后缀名。 由定义可以看出,只有pfxpfxpfx格式的数字证书是包含有私钥的,cercercer格式的数字证书里面只有公钥没有私钥。在pfxpfxpfx证书的导入过程中有一项是“““标志此密钥是可导出的。这将您在稍候备份或传输密钥”””。一般是不选中的,如果选中,别人就有机会备份你的密钥了。如果是不选中,其实密钥也导入了,只是不能再次被导出。这就保证了密钥的安全。
如果导入过程中没有选中这一项,做证书备份时“““导出私钥”””这一项是灰色的,不能选。只能导出cercercer格式的公钥。
如果导入时选中该项,则在导出时“““导出私钥”””这一项就是可选的。
如果要导出私钥(pfx),pfx),pfx),是需要输入密码的,这个密码就是对私钥再次加密,这样就保证了私钥的安全,别人即使拿到了你的证书备份(pfx),pfx),pfx),不知道加密私钥的密码,也是无法导入证书的。相反,如果只是导入导出cercercer格式的证书,是不会提示你输入密码的。因为公钥一般来说是对外公开的,不用加密
*************************
SSLSSLSSL证书类型和转换
PKCSPKCSPKCS 全称是 Public-Key Cryptography StandardsPublic-Key Cryptography StandardsPublic-Key Cryptography Standards ,是由 RSARSARSA 实验室与其它安全系统开发商为促进公钥密码的发展而制订的一系列标准,PKCSPKCSPKCS 目前共发布过 151515 个标准。 常用的有:
PKCS#7 Cryptographic Message Syntax Standard
PKCS#7 Cryptographic Message Syntax Standard
PKCS#7 Cryptographic Message Syntax Standard
PKCS#10 Certification Request Standard
PKCS#10 Certification Request Standard
PKCS#10 Certification Request Standard
PKCS#12 Personal Information Exchange Syntax Standard
PKCS#12 Personal Information Exchange Syntax Standard
PKCS#12 Personal Information Exchange Syntax Standard
X.509X.509X.509是常见通用的证书格式。所有的证书都符合为Public Key Infrastructure (PKI)Public Key Infrastructure (PKI)Public Key Infrastructure (PKI) 制定的 ITU-T X509ITU-T X509ITU-T X509 国际标准。
PKCS#7PKCS#7PKCS#7 常用的后缀是: .P7B .P7C .SPC
.P7B .P7C .SPC
.P7B .P7C .SPC
PKCS#12PKCS#12PKCS#12 常用的后缀有: .P12 .PFX
.P12 .PFX
.P12 .PFX
X.509 DERX.509 DERX.509 DER 编码(ASCII)(ASCII)(ASCII)的后缀是: .DER .CER .CRT
.DER .CER .CRT
.DER .CER .CRT
X.509 PAMX.509 PAMX.509 PAM 编码(Base64)(Base64)(Base64)的后缀是: .PEM .CER .CRT
.PEM .CER .CRT
.PEM .CER .CRT
.cer/.crt.cer/.crt.cer/.crt是用于存放证书,它是222进制形式存放的,不含私钥。
.pem.pem.pem跟crt/cercrt/cercrt/cer的区别是它以AsciiAsciiAscii来表示。
pfx/p12pfx/p12pfx/p12用于存放个人证书///私钥,他通常包含保护密码,222进制方式
p10p10p10是证书请求
p7rp7rp7r是CACACA对证书请求的回复,只用于导入
p7bp7bp7b以树状展示证书链(certificate chain)(certificate chain)(certificate chain),同时也支持单个证书,不含私钥。
1.1.1. 生成私钥 Generate the private key
Generate the private key
Generate the private key
请使用以下命令来生成私钥
openssl genrsa –des3 –out [url]www.mydomain.com.key[/url] 1024
openssl genrsa –des3 –out [url]www.mydomain.com.key[/url] 1024
openssl genrsa –des3 –out [url]www.mydomain.com.key[/url] 1024
如上图所示,此命令将生成102410241024位的RSARSARSA私钥,私钥文件名为:[url]www.mydomain.com.key[/url][url]www.mydomain.com.key[/url][url]www.mydomain.com.key[/url],会提示您设
定私钥密码,请设置密码,并牢记!
2.2.2. 生成CSRCSRCSR文件 Generate the CSR
Generate the CSR
Generate the CSR
请使用以下命令来生成CSR
CSR
CSR
openssl req –new –key [url]www.mydomain.com.key[/url] –out [url]www.mydomain.com.csr[/url]
openssl req –new –key [url]www.mydomain.com.key[/url] –out [url]www.mydomain.com.csr[/url]
openssl req –new –key [url]www.mydomain.com.key[/url] –out [url]www.mydomain.com.csr[/url]
此命令将提示您输入X.509X.509X.509证书所要求的字段信息,包括国家(((中国添CN)CN)CN)、省份、所在城市、单位名称、单位部门
名称(((可以不填直接回车)))。请注意: 除国家缩写必须填CNCNCN外,其余都可以是英文或中文。
请输入您要申请SSLSSLSSL证书的域名,如果您需要为[url]www.domain.com[/url][url]www.domain.com[/url][url]www.domain.com[/url]申请SSLSSLSSL证书就不能只输入[domain.com](http://domain.com)
。SSLSSLSSL证书是严格绑定域名的。
请不要输入EmailEmailEmail、口令(challenge password)(challenge password)(challenge password)和可选的公司名称,直接打回车即可。
您现在已经成功生成了密钥对,私钥文件:[url]www.mydomain.com.key[/url][url]www.mydomain.com.key[/url][url]www.mydomain.com.key[/url] 保存在您的服务器中,请把CSRCSRCSR文
件:[url]www.mydomain.com.csr[/url][url]www.mydomain.com.csr[/url][url]www.mydomain.com.csr[/url] 发给WoTrust/ThawteWoTrust/ThawteWoTrust/Thawte即可,CSRCSRCSR文件格式如下图所示。
3.3.3. 备份私钥文件 Backup your private key
Backup your private key
Backup your private key
请备份您的私钥文件并记下私钥密码。最好是把私钥文件备份到软盘或光盘中。
4.4.4. 测试CSRCSRCSR
生成CSRCSRCSR后,建议您自己测试一下生成的CSRCSRCSR文件是否正确,
一 用opensslopensslopenssl创建CACACA证书的RSARSARSA密钥(PEM(PEM(PEM格式))):
openssl genrsa -des3 -out ca.key 1024
openssl genrsa -des3 -out ca.key 1024
openssl genrsa -des3 -out ca.key 1024
二用opensslopensslopenssl创建CACACA证书(PEM(PEM(PEM格式,,,假如有效期为一年))):
openssl req -new -x509 -days 365 -key ca.key -out ca.crt -config openssl.cnf
openssl req -new -x509 -days 365 -key ca.key -out ca.crt -config openssl.cnf
openssl req -new -x509 -days 365 -key ca.key -out ca.crt -config openssl.cnf
opensslopensslopenssl是可以生成DERDERDER格式的CACACA证书的,最好用IEIEIE将PEMPEMPEM格式的CACACA证书转换成DERDERDER格式的CACACA证书。
三 x509x509x509到pfx
pfx
pfx
openssl pkcs12 -export -out server.pfx -inkey server.key -in server.crt
openssl pkcs12 -export -out server.pfx -inkey server.key -in server.crt
openssl pkcs12 -export -out server.pfx -inkey server.key -in server.crt
四 PEMPEMPEM格式的ca.keyca.keyca.key转换为MicrosoftMicrosoftMicrosoft可以识别的pvkpvkpvk格式。
pvk -in ca.key -out ca.pvk -nocrypt -topvk
pvk -in ca.key -out ca.pvk -nocrypt -topvk
pvk -in ca.key -out ca.pvk -nocrypt -topvk
五 PKCS#12PKCS#12PKCS#12 到 PEMPEMPEM 的转换
openssl pkcs12 -nocerts -nodes -in cert.p12 -out private.pem
openssl pkcs12 -nocerts -nodes -in cert.p12 -out private.pem
openssl pkcs12 -nocerts -nodes -in cert.p12 -out private.pem
验证 openssl pkcs12 -clcerts -nokeys -in cert.p12 -out cert.pem
openssl pkcs12 -clcerts -nokeys -in cert.p12 -out cert.pem
openssl pkcs12 -clcerts -nokeys -in cert.p12 -out cert.pem
六 从 PFXPFXPFX 格式文件中提取私钥格式文件 (.key)
(.key)
(.key)
openssl pkcs12 -in mycert.pfx -nocerts -nodes -out mycert.key
openssl pkcs12 -in mycert.pfx -nocerts -nodes -out mycert.key
openssl pkcs12 -in mycert.pfx -nocerts -nodes -out mycert.key
七 转换 pempempem 到到 spc
spc
spc
openssl crl2pkcs7 -nocrl -certfile venus.pem -outform DER -out venus.spc
openssl crl2pkcs7 -nocrl -certfile venus.pem -outform DER -out venus.spc
openssl crl2pkcs7 -nocrl -certfile venus.pem -outform DER -out venus.spc
用 -outform -inform-outform -inform-outform -inform 指定 DERDERDER 还是 PAMPAMPAM 格式。例如:
openssl x509 -in Cert.pem -inform PEM -out cert.der -outform DER
openssl x509 -in Cert.pem -inform PEM -out cert.der -outform DER
openssl x509 -in Cert.pem -inform PEM -out cert.der -outform DER
八 PEMPEMPEM 到 PKCS#12PKCS#12PKCS#12 的转换,
openssl pkcs12 -export -in Cert.pem -out Cert.p12 -inkey key.pem
openssl pkcs12 -export -in Cert.pem -out Cert.p12 -inkey key.pem
openssl pkcs12 -export -in Cert.pem -out Cert.p12 -inkey key.pem
cd c:\opensslcd c:\opensslcd c:\openssl set OPENSSL_CONF=openssl.cnfset OPENSSL_CONF=openssl.cnfset OPENSSL_CONF=openssl.cnf openssl pkcs12 -
openssl pkcs12 -
openssl pkcs12 -
export -out server.pfx -inkey server.key -in server.crtexport -out server.pfx -inkey server.key -in server.crtexport -out server.pfx -inkey server.key -in server.crt (server.key(server.key(server.key和server.crtserver.crtserver.crt文
件是ApacheApacheApache的证书文件,生成的server.pfxserver.pfxserver.pfx用于导入IIS)
IIS)
IIS)
*********************
公钥和私钥的区别
公钥密码体制的核心思想是:加密和解密采用不同的密钥。这是公钥密码体制和传统的对称密码体制最大的区别。对于传统对称密码而言,密文的安全性完全依赖于密钥的保密性,一旦密钥泄漏,将毫无保密性可言。但是公钥密码体制彻底改变了这一状况。在公钥密码体制中,公钥是公开的,只有私钥是需要保密的。知道公钥和密码算法要推测出私钥在计算上是不可行的。这样,只要私钥是安全的,那么加密就是可信的。
显然,对称密码和公钥密码都需要保证密钥的安全,不同之处在于密钥的管理和分发上面。在对称密码中,必须要有一种可靠的手段将加密密钥(同时也是解密密钥)告诉给解密方;而在公钥密码体制中,这是不需要的。解密方只需要保证自己的私钥的保密性即可,对于公钥,无论是对加密方而言还是对密码分析者而言都是公开的,故无需考虑采用可靠的通道进行密码分发。这使得密钥管理和密钥分发的难度大大降低了。
加密和解密:::发送方利用接收方的公钥对要发送的明文进行加密,,,接受方利用自己的
私钥进行解密,,,其中公钥和私钥匙相对的,,,任何一个作为公钥,,,则另一个
就为私钥…但是因为非对称加密技术的速度比较慢,,,所以,,,一般采用对称
加密技术加密明文,,,然后用非对称加密技术加密对称密钥,,,即数字信封 技术.
.
.
签名和验证:::发送方用特殊的hashhashhash算法,由明文中产生固定长度的摘要,然后利用
自己的私钥对形成的摘要进行加密,这个过程就叫签名。接受方利用
发送方的公钥解密被加密的摘要得到结果AAA,然后对明文也进行hashhashhash操
作产生摘要B.B.B.最后,,,把AAA和BBB作比较。此方式既可以保证发送方的身份不
可抵赖,又可以保证数据在传输过程中不会被篡改。
首先要分清它们的概念:
:
:
加密和认证
首先我们需要区分加密和认证这两个基本概念。
加密是将数据资料加密,使得非法用户即使取得加密过的资料,也无法获取正确的资料内容,所以数据加密可以保护数据,防止监听攻击。其重点在于数据的安全性。身份认证是用来判断某个身份的真实性,确认身份后,系统才可以依不同的身份给予不同的权限。其重点在于用户的真实性。两者的侧重点是不同的。
公钥和私钥
其次我们还要了解公钥和私钥的概念和作用。
在现代密码体制中加密和解密是采用不同的密钥(公开密钥),也就是非对称密钥密码系统,每个通信方均需要两个密钥,即公钥和私钥,这两把密钥可以互为加解密。公钥是公开的,不需要保密,而私钥是由个人自己持有,并且必须妥善保管和注意保密。
公钥私钥的原则:
一个公钥对应一个私钥。
密钥对中,让大家都知道的是公钥,不告诉大家,只有自己知道的,是私钥。
如果用其中一个密钥加密数据,则只有对应的那个密钥才可以解密。
如果用其中一个密钥可以进行解密数据,则该数据必然是对应的那个密钥进行的加密。
非对称密钥密码的主要应用就是公钥加密和公钥认证,而公钥加密的过程和公钥认证的过程是不一样的,下面我就详细讲解一下两者的区别。
**事例说明下:
:
:**
例如:::比如有两个用户AliceAliceAlice和BobBobBob,AliceAliceAlice想把一段明文通过双钥加密的技术发送给BobBobBob,BobBobBob有一对公钥和私钥,那么加密解密的过程如下:
BobBobBob将他的公开密钥传送给AliceAliceAlice。
AliceAliceAlice用BobBobBob的公开密钥加密她的消息,然后传送给BobBobBob。
BobBobBob用他的私人密钥解密AliceAliceAlice的消息。
那么BobBobBob怎么可以辨认AliceAliceAlice是不是真人还是冒充的…我们只要和上面的例子方法相反就可以了.
.
.
AliceAliceAlice用她的私人密钥对文件加密,从而对文件签名。
AliceAliceAlice将签名的文件传送给BobBobBob。
BobBobBob用AliceAliceAlice的公钥解密文件,从而验证签名。
通过例子大家应该有所了解吧!!!
